El Tribunal Supremo examina un recurso contra la autorización de MiDNI
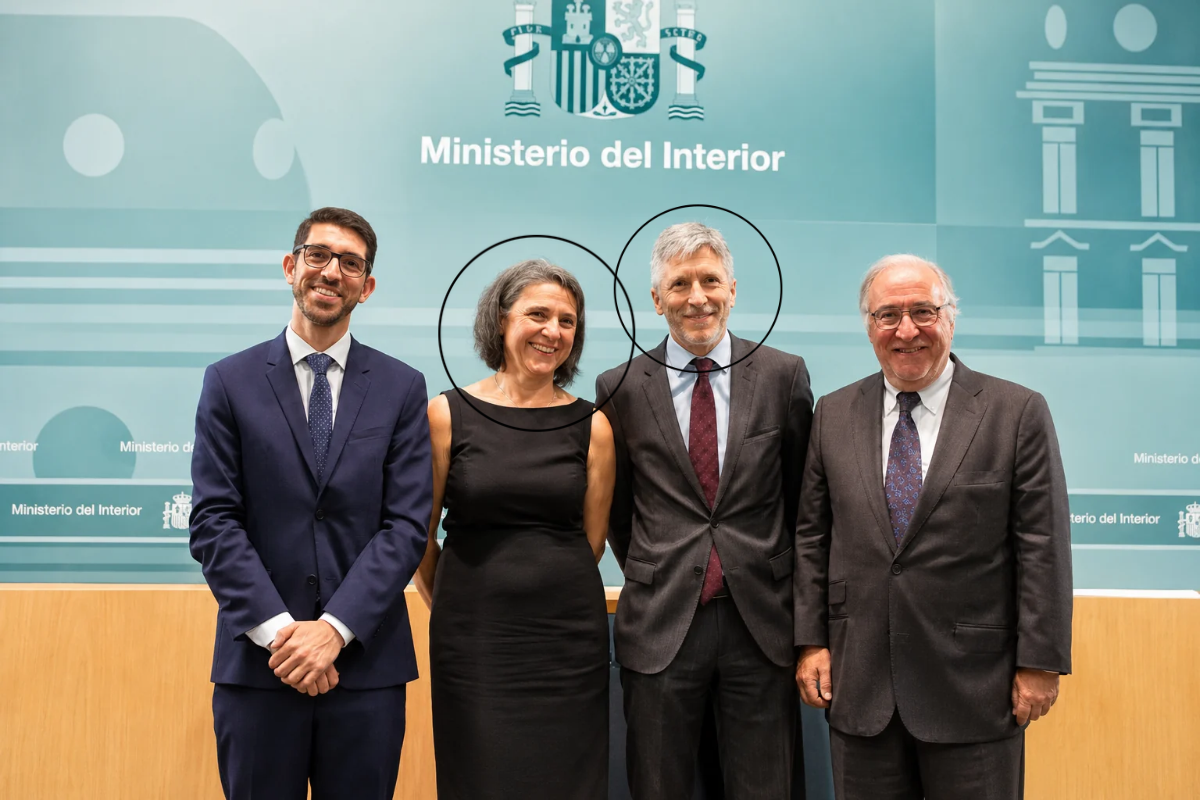
Carmen López García y Fernando Grande-Marlaska. Redes sociales
Por Bárbara Saavedra
14 de noviembre de 2026
La responsable de ciberseguridad electoral, Carmen López García, aseguró a la Junta Electoral Central (JEC) que los ciudadanos podían identificarse en las urnas mediante las aplicaciones MiDNI y miDGT sin necesidad de comprobar la autenticidad de sus credenciales digitales. La directora general de Política Interior, nombrada por Fernando Grande-Marlaska, defendió que era suficiente con mostrar la fotografía y los datos personales en la pantalla del teléfono móvil, pese a que su propio ministerio acabaría reconociendo posteriormente la importancia de verificar el código QR para garantizar la seguridad del procedimiento.
La controversia adquiere especial relevancia a poco más de dos semanas de las elecciones generales del 29 de noviembre, ya que el Tribunal Supremo examina un recurso contra la autorización de MiDNI.
Mientras se dirime el futuro de la identificación digital en las mesas electorales, dos especialistas en seguridad informática han advertido de posibles vulnerabilidades en los más de 61.000 dispositivos de verificación que el Ministerio del Interior pretende desplegar durante la jornada electoral.
Según la información publicada por El Debate, las dudas afectan tanto a la seguridad del programa encargado de comprobar los códigos QR como a la configuración de los terminales y al tratamiento de los datos personales de los votantes.
Uno de los especialistas, Ignacio Alamillo, sostiene que la seguridad de la aplicación MiDNI no implica necesariamente que todos los elementos utilizados para comprobar la identidad de los ciudadanos hayan superado las correspondientes auditorías. En particular, reclama garantías sobre el funcionamiento del verificador web y sobre los dispositivos que tendrán a su disposición los integrantes de las mesas electorales.
Alamillo advierte también de que, desde el punto de vista técnico, estos equipos podrían llegar a transmitir información sobre la identidad del elector, el lugar donde vota y el momento en que se identifica. Se trata de un riesgo potencial que, según el experto, debería analizarse conforme a las exigencias del Esquema Nacional de Seguridad.
Por su parte, Julián Inza, especialista en identificación electrónica, ha puesto el foco en la posibilidad de que los lectores sean configurados para acceder a una página que suplante al verificador oficial de MiDNI. Esta eventual manipulación podría comprometer la información procesada durante la lectura de los códigos.
Inza no sostiene que se haya producido semejante alteración, sino que cuestiona la ausencia de información pública suficiente sobre las auditorías y certificaciones del sistema. Ambos expertos reclaman que Interior acredite las medidas adoptadas para impedir posibles vulnerabilidades.
La contradicción de Interior ante la Junta Electoral
El origen de la polémica se encuentra en un informe firmado el 27 de febrero de 2026 por Carmen López García, después de que el Partido Popular cuestionara ante la JEC las garantías de la identificación digital.
En aquel documento, la directora general de Política Interior defendió que los electores podían acreditar su identidad mostrando su fotografía, nombre y apellidos en el teléfono móvil, sin necesidad de generar un código QR ni de que los miembros de la mesa procedieran a su lectura.
Para justificar su posición, alegó que miDGT ya había sido utilizada en anteriores procesos electorales sin que constaran denuncias conocidas por suplantación de identidad.
Sin embargo, la Junta Electoral Central terminó suspendiendo la utilización de ambas aplicaciones. Posteriormente, el Ministerio del Interior pasó a defender que la lectura del código QR permitía garantizar la seguridad de MiDNI, precisamente el procedimiento que su directora general había presentado inicialmente como prescindible.
La JEC acabó autorizando nuevamente el uso de MiDNI, aunque mantuvo la suspensión de miDGT. Para ello, estableció que la identificación debía realizarse mediante un código temporal generado delante de la mesa electoral y comprobado con las garantías correspondientes.
Una alto cargo procedente del Gobierno de Zapatero
La trayectoria de Carmen López García añade una dimensión política a la controversia. La actual directora general de Política Interior llegó al puesto en junio de 2018, tras la llegada de Pedro Sánchez a La Moncloa, a propuesta de Grande-Marlaska.
Su vinculación con anteriores gobiernos socialistas se remonta a la etapa de José Luis Rodríguez Zapatero, cuando en 2008 asumió responsabilidades en el servicio de comunicación con los ciudadanos del Gabinete de la Presidencia, bajo la estructura dirigida por José Enrique Serrano.
Su nombramiento en Interior coincidió con la incorporación de otros altos cargos del primer Ejecutivo de Sánchez, como José Félix Tezanos al Centro de Investigaciones Sociológicas, Francisco Pardo a la Dirección General de la Policía y Pere Navarro a la Dirección General de Tráfico.
Desde su actual responsabilidad, López García tiene atribuidas funciones relacionadas con la organización de los procesos electorales, las comunicaciones con la JEC, los sistemas informáticos y la planificación y coordinación de la ciberseguridad electoral.
Además, la Orden INT/424/2019 la sitúa, por razón de su cargo, en la vicepresidencia del Subcomité de Seguridad de la Información electoral. Entre las funciones vinculadas a esta estructura se encuentran la determinación de requisitos de seguridad, la participación en la gestión de riesgos y la aceptación de los riesgos residuales conforme al procedimiento establecido.
El Ministerio del Interior dispone, asimismo, de dos órganos especializados creados en 2019 para organizar y supervisar la protección de los sistemas de información electoral: el Comité de Seguridad de la Información y el correspondiente Subcomité.
La investigación de El Debate plantea así una incógnita sobre el funcionamiento de estos mecanismos: por qué los órganos encargados de evaluar la seguridad electoral no trasladaron a la JEC advertencias sobre los riesgos de aceptar credenciales digitales sin verificar su autenticidad.