MACROOPERACIÓN INTERNACIONAL CONTRA EL CIBERCRIMEN
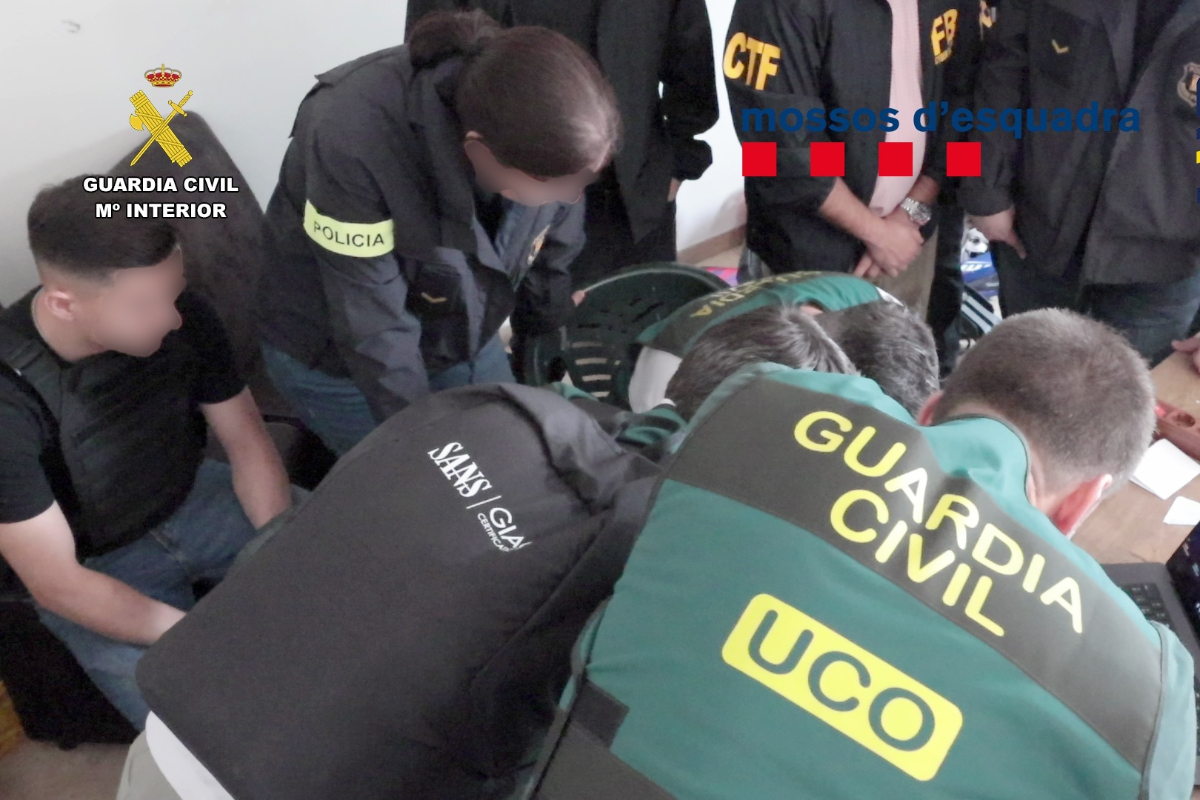
Imagen del operativo. Europa Press.
Por LGI
1 de octubre de 2026
Una simple fotografía de perfil ha terminado conduciendo a los investigadores hasta uno de los supuestos administradores de KillSec, una de las organizaciones de ransomware más activas de los últimos años. La Guardia Civil ha detenido en Alicante a un menor de edad de nacionalidad rumana por su presunta participación en la estructura criminal, dentro de una macrooperación internacional coordinada con Europol y Eurojust.
El caso tiene todos los ingredientes de una investigación policial de alta complejidad: cooperación con el FBI, rastreo de criptomonedas, servidores ocultos, dominios de la internet oscura y más de 110 terabytes de información incautada.
Junto al arresto, los agentes han registrado un domicilio y la oficina de un establecimiento hotelero de la provincia de Alicante. Una mujer ha quedado también investigada.
Una única imagen como punto de partida
La investigación española, bautizada como Operación Rotoma, comenzó en 2025 a raíz de la cooperación entre la UCO y el FBI de San Juan de Puerto Rico. El objetivo era localizar a integrantes de KillSec que pudieran estar operando desde España.
Los especialistas del Departamento de Cibercrimen de la Unidad Central Operativa partían prácticamente de cero. Según la Guardia Civil, disponían únicamente de una imagen de perfil vinculada a uno de los usuarios investigados.
A partir de esa fotografía, los agentes comenzaron a reconstruir la identidad digital del sospechoso hasta lograr asociarla a una persona real que residía en la provincia de Alicante. Las pesquisas terminaron apuntando a que el joven podía ejercer un papel relevante dentro del grupo, incluso como uno de sus principales administradores.
Un ataque en Cataluña que costó casi un millón
Mientras la Guardia Civil seguía esa pista, los Mossos d’Esquadra investigaban por separado un ciberataque sufrido por una entidad catalana a comienzos de 2025.
Los atacantes consiguieron acceder a los sistemas informáticos, robar información sensible y posteriormente trataron de extorsionar a la organización amenazando con publicar los datos. Los daños causados por aquel ataque rondarían el millón de euros.
Las pesquisas de los Mossos acabaron convergiendo con las de la Guardia Civil. La creación de un equipo conjunto permitió determinar que el sospechoso localizado en Alicante podía estar relacionado tanto con la administración de KillSec como con aquel ataque cometido en Cataluña.
Más de 1.000 ataques en todo el mundo
La dimensión del grupo investigado va mucho más allá de España. KillSec estaría detrás de más de 1.000 ciberataques a organizaciones de distintos países, según las investigaciones policiales. Alrededor de 500 habrían tenido éxito, con más de 280 víctimas identificadas.
En algunos casos, las compañías afectadas llegaron a pagar rescates cercanos a los 500.000 euros en criptomonedas para impedir la filtración de sus archivos. El grupo llevaba activo aproximadamente desde 2024 y operaba mediante un modelo de doble extorsión.
Primero penetraba en los sistemas informáticos de la víctima. Después copiaba información confidencial y la trasladaba a servidores bajo su control. Finalmente llegaba la amenaza.
Si la organización atacada no pagaba, KillSec publicaba su nombre en una página de filtraciones alojada en la internet oscura y amenazaba con divulgar los documentos robados. Cuando el rescate no llegaba, los archivos podían acabar disponibles para su descarga pública.
Carteras de criptomonedas y herramientas de anonimización
Durante los registros practicados en Alicante, los investigadores encontraron ordenadores, teléfonos móviles, carteras de criptoactivos y servicios destinados al anonimato y al cifrado de información. Los primeros análisis ya han detectado movimientos económicos que corresponderían a pagos de rescates efectuados por algunas de las víctimas.
La Guardia Civil trata ahora de reconstruir el recorrido del dinero y determinar qué parte de los beneficios obtenidos por KillSec pudo terminar en manos de los sospechosos localizados en España. Las criptomonedas se habían convertido en uno de los elementos fundamentales del modelo criminal del grupo al permitir recibir pagos internacionales y dificultar inicialmente el seguimiento del dinero.
La Policía toma el control de KillSec
La actuación española forma parte de la Operación KillSwitch, una ofensiva internacional desarrollada simultáneamente contra la infraestructura del grupo. En ella han participado fuerzas de seguridad y autoridades judiciales de Bélgica, Finlandia, Alemania, Grecia, Rumanía, España, Suiza, Reino Unido y Estados Unidos, además de Europol y Eurojust.
También han colaborado las compañías especializadas en ciberseguridad Bitdefender y Group-IB. El golpe policial no se ha limitado a detener a los presuntos miembros de la organización.
Las autoridades han conseguido tomar el control de cinco servidores centrales utilizados por KillSec para gestionar sus operaciones y almacenar los archivos robados. También se han intervenido varios dominios empleados por la organización. Quienes intentan acceder ahora a esas páginas son redirigidos hacia un aviso oficial de intervención policial.
110 terabytes de datos en manos de los investigadores
Uno de los mayores desafíos comienza ahora. Las autoridades han asegurado al menos 110 terabytes de información, una cantidad gigantesca que deberá ser analizada para reconstruir la actividad completa de la organización. Los investigadores esperan que ese material permita descubrir nuevas víctimas, ataques todavía desconocidos y otros integrantes de KillSec.
La operación internacional ha dejado hasta el momento ocho registros domiciliarios en España, Grecia, Reino Unido y Rumanía y tres detenidos. También han sido incautados activos, pruebas digitales y posibles beneficios procedentes de las extorsiones.
Especialistas con funciones diferentes
KillSec funcionaba, según los investigadores, como una estructura organizada en la que sus integrantes desempeñaban diferentes papeles. Algunos ejercían como administradores, otros desarrollaban las herramientas informáticas necesarias para penetrar en los sistemas y otros se encargaban directamente de negociar los rescates con las víctimas.
También existían afiliados que ejecutaban ataques utilizando la infraestructura común del grupo. El procedimiento permitía atacar simultáneamente organizaciones de diferentes países sin necesidad de que todos los integrantes se conocieran personalmente.
Vulnerabilidades en la nube como puerta de entrada
El grupo buscaba especialmente sistemas empresariales con vulnerabilidades conocidas o puntos de acceso deficientemente protegidos.
Entre sus principales objetivos figuraban plataformas de almacenamiento en la nube. Una vez conseguido el acceso, los atacantes copiaban grandes cantidades de información interna antes de iniciar la fase de extorsión.
El ransomware tradicional consiste en cifrar los archivos de una organización y exigir dinero para recuperarlos. KillSec recurría además a una segunda amenaza: publicar la información robada, aumentando así la presión sobre las empresas para que pagaran.
La investigación continúa
El volumen de información intervenida hace que la operación esté lejos de terminar. Los especialistas continúan analizando los dispositivos decomisados, rastreando las criptomonedas y tratando de identificar a otros miembros de la organización.
La Guardia Civil considera que la actuación ha supuesto «un importante golpe a uno de los grupos de cibercrimen organizado más activos».