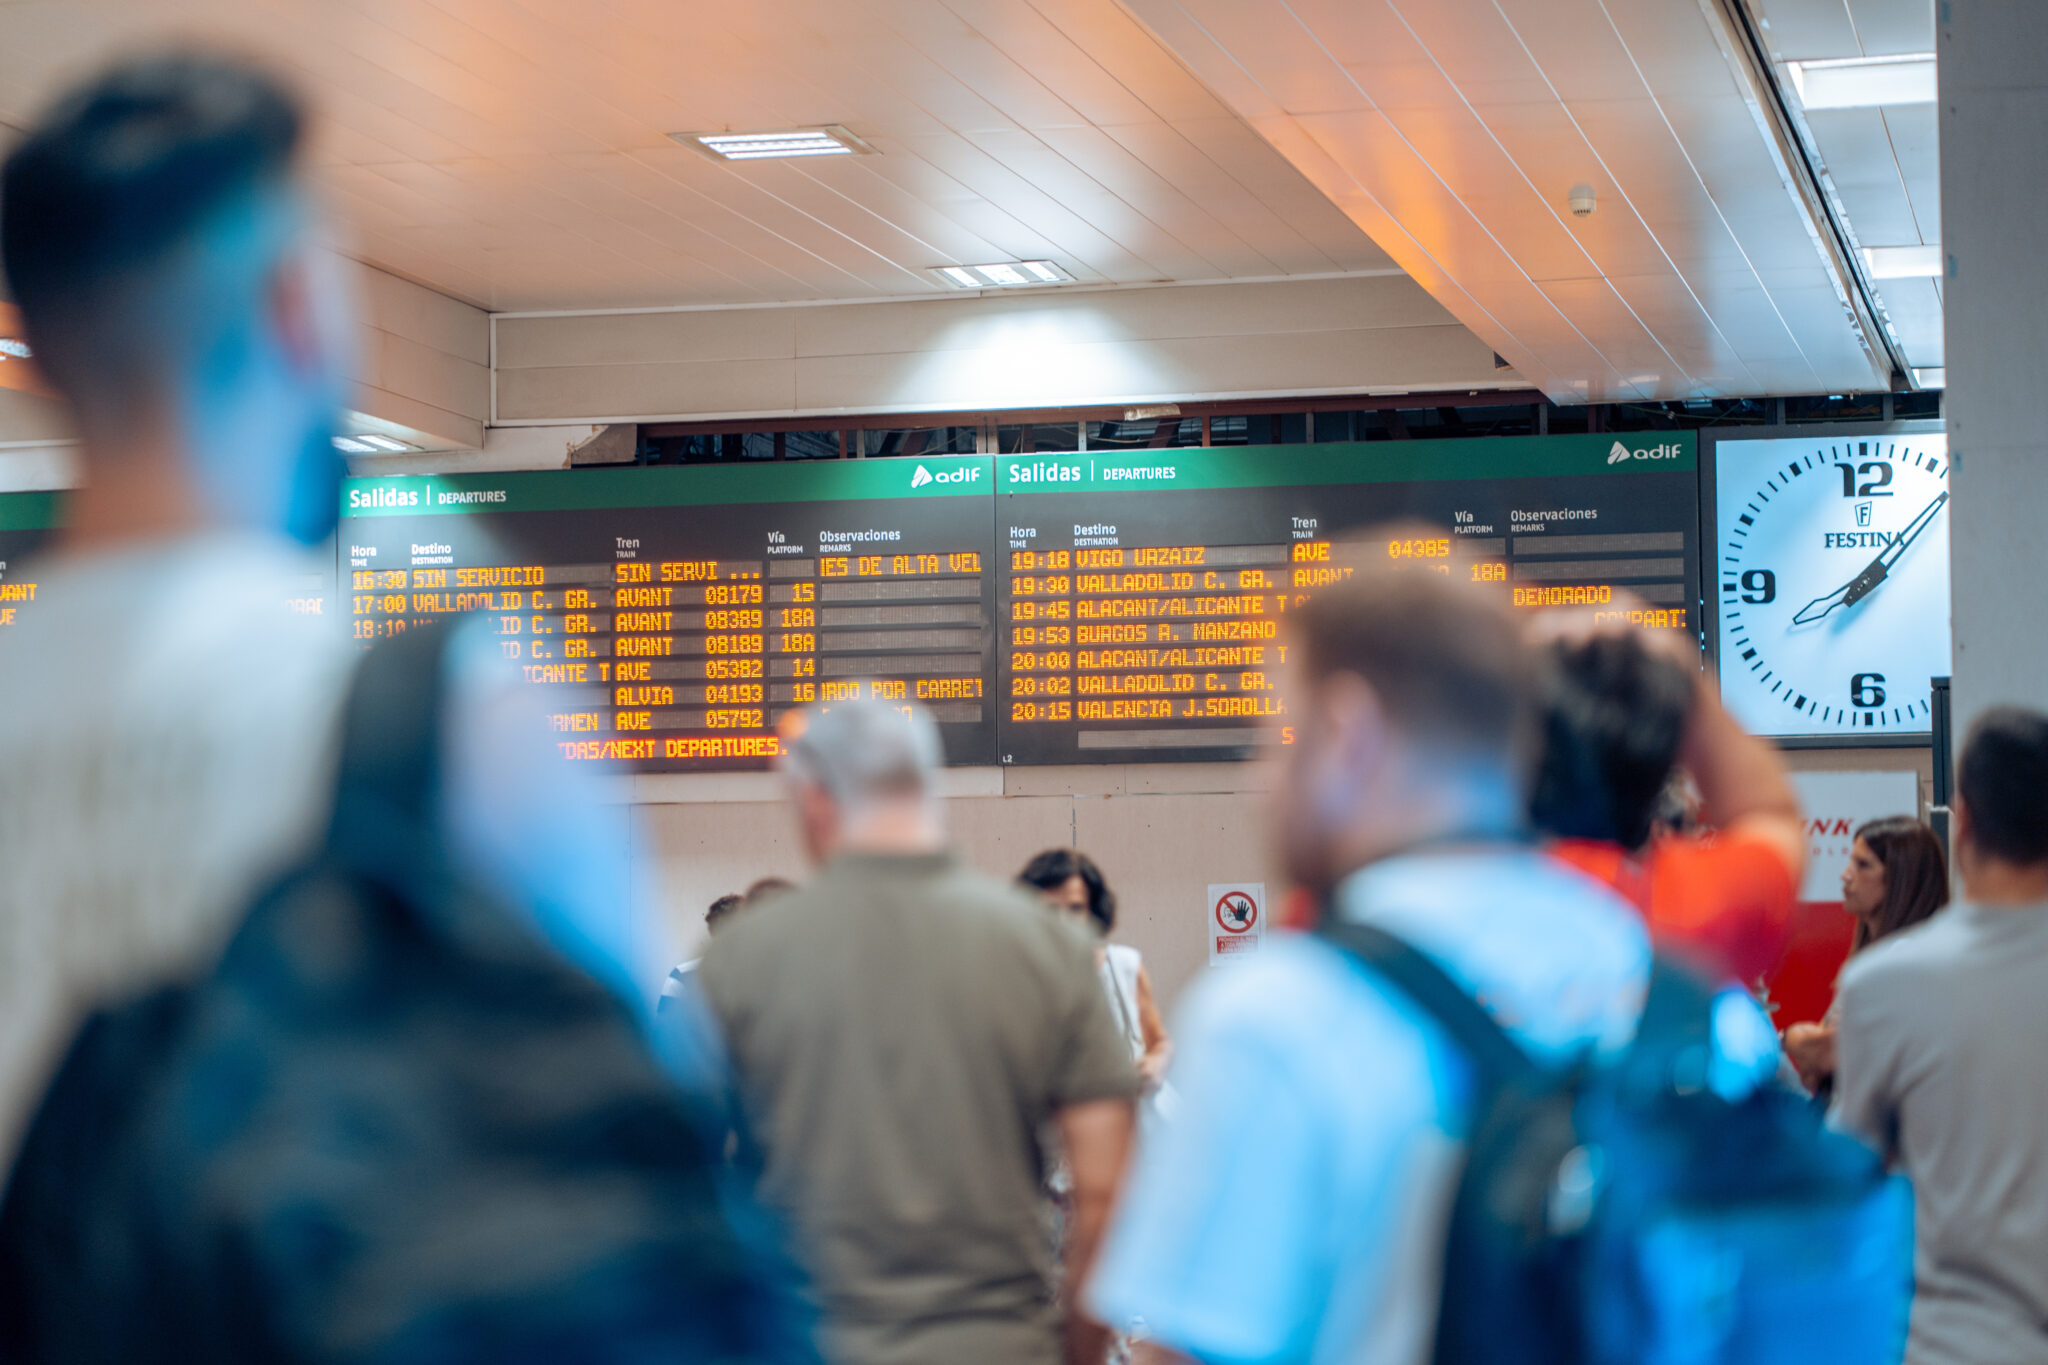
Renfe ha sido objeto de un incidente de ciberseguridad cuyo origen se sitúa en los sistemas del gestor de la infraestructura ferroviaria, Adif, que habría sufrido previamente un ataque. Según la información facilitada por Renfe, los atacantes pudieron acceder a información limitada de usuarios, principalmente nombres y direcciones de correo electrónico.
La compañía ferroviaria ha precisado que, con los datos disponibles hasta el momento, no existen evidencias concluyentes de que esa información haya sido divulgada públicamente. Tampoco se han identificado indicios de acceso a datos bancarios o financieros, medios de pago, documentos nacionales de identidad (DNI) u otra información considerada especialmente sensible.
Los indicios técnicos apuntan a que los sistemas de Renfe que mantenían interconexión con los de Adif fueron alcanzados durante el incidente. La empresa asegura que su reacción fue «inmediata» y que activó los protocolos de respuesta previstos para este tipo de situaciones.
En concreto, Renfe procedió a aislar los entornos afectados y desplegó medidas extraordinarias de protección, con el apoyo de especialistas independientes en ciberseguridad. La compañía mantiene abierta la investigación para determinar el alcance exacto del incidente y los posibles accesos producidos.
El ataque se produce después de varias semanas en las que se habrían registrado intentos continuados de ataque contra Renfe, detectados y bloqueados por los sistemas de protección de la compañía. Según la información facilitada por la ferroviaria, esos mecanismos habían permitido contener las anteriores tentativas.
Por su parte, fuentes de Adif señalaron que la compañía detectó a última hora de ayer actividad inusual en sus sistemas. Sus herramientas de ciberseguridad comenzaron entonces a trabajar para contener la actividad y limitar los posibles efectos de los ataques.
Adif ha asegurado que ninguna aplicación ni sistema relacionado con la explotación ferroviaria se ha visto afectado. Por tanto, la circulación de trenes está garantizada y se desarrolla con normalidad, según las mismas fuentes.
Una vez recopilada la información disponible, Adif presentó la correspondiente denuncia y puso los datos del incidente a disposición del Centro Criptológico Nacional (CCN), organismo dependiente del Estado encargado de contribuir a la protección de los sistemas y redes de las administraciones públicas.
Asimismo, la información sobre el ataque ha sido trasladada a las empresas y proveedores tecnológicos que pudieran haberse visto afectados. Adif trabaja con proveedores nacionales e internacionales especializados en servicios tecnológicos.
Según publicó El Español, el ataque contra Adif habría sido de carácter «sofisticado» y habría utilizado inteligencia artificial, con acceso a información almacenada en sus sistemas y a algunos proveedores. Esta versión apunta además a que la página web de Adif habría quedado temporalmente fuera de servicio, mientras que la de Renfe continuaba operativa.
Las investigaciones permanecen abiertas para esclarecer el origen del ataque, determinar el volumen exacto de información comprometida y establecer si se produjo una extracción efectiva de datos más allá de la información de contacto inicialmente identificada.

